
※本記事は、お名前.comの不正アクセスについて、2026年10月28日午後時点(第13報まで)の公表情報をもとに、10月23日版・10月24日版・10月27日版の3本を1本にまとめ直した最新版です。第11報〜第13報(10月27〜28日)などの新しい情報を加えました。調査中の事案のため、今後の公表内容によって評価が変わる可能性があります。推測部分は事実ではありません。投資・対策の判断はご自身の責任でお願いします。
10月24日の第4報で、GMOは「システムにセキュリティ上の問題があり、不正アクセスと顧客情報の外部持ち出しを確認した」と認めた。一部の利用者から、取引口座での身に覚えのない取引の報告も受けている。
対応として、現行利用者全員への見舞金5,000円、同社が認定した不正取引の実現損失の補償、代替サービスの6か月無償提供を示した。一方、攻撃者からの金銭要求は拒否している。
10月27日には、攻撃者とみられる者が予告どおり情報を公開し、GMOは12:30に確認した(第10報)。解析済みの端末からマルウェアは確認されておらず(第9報、解析は継続中)、ランサムウェア攻撃も13:55時点で確認されていない。同日夜の第12報では、情報が公開された顧客への「特別お見舞金」(区分ごとに1万円〜2.5万円)と、攻撃者の特定につながる情報への懸賞金(総額上限100万米ドル、10月28日正午に受付開始)を発表した。さらに第13報(10月28日11:00時点)で、情報が掲載されていた「犯人サイト」のドメインが、10月28日午前4時ごろに停止されたことを確認したと公表した。GMOは、新たなサイトが立ち上がれば、確認次第テイクダウンを進めるとしている。
侵入経路や、個別の情報取得・不正利用の範囲は調査中だ。利用者は、第5報に従い、別の端末からのパスワード変更、全セッションの切断、自分の端末のフルスキャンとバックアップを急ぎたい。
2026年10月、お名前.com デスクトップクラウドで不正アクセスが発生した。
私自身、以前はお名前.comでVPSをレンタルし、MT4でEAを稼働させていた。自動売買を経験した立場から、公開情報を整理する。
この記事は、「何が起きたのか」「攻撃者は何を求めたのか」「どんな被害が伝えられているのか」「GMOは何を約束したのか」「なぜ被害が起きたのか」「私の経験」「利用者は何をすべきか」の順に書く。確認できる事実、技術的に考えられる可能性、私個人の推測は、分けて書く。10月23日版・24日版・27日版の内容を整理して1本にまとめ、第11報・第12報(10月27日夜)の内容を加えた。
何が起きたのか:10月19日〜27日の経緯
まず、公表されている事実を、時系列で整理する。
- 10月20日に、一部の利用者のサーバー環境で第三者による不正なプログラムの設置を確認。10月21日午前4時から全プランのサーバーを順次停止し、停止は続いている。
- 第4報(10月24日)で、システムにセキュリティ上の問題があり、不正アクセスと「お客様の情報」の外部持ち出しの事実を確認したと公表した。
- 一部の利用者から、取引口座での身に覚えのない取引の報告を受けている。
- 第5報(10月24日)では、サーバー内に保存されていた取引口座のログイン情報等が第三者に取得され、不正に利用された可能性があるとしている。個別の取得・不正利用の有無と範囲は調査中。
- 26,739件は「影響の可能性があるサーバー数」で、不正アクセスや情報取得が確認された件数ではない。
- 決済情報(クレジットカード情報を含む)は、本サービスのサーバー上で保有していない。ただし、利用者自身がサーバー内に保存した情報は影響範囲に含まれる。
- 侵入経路は公表されておらず、セキュリティ専門会社と調査中。再開時期は未定で、現行の基盤はそのまま再開しない方針。
なお、10月21日の第1報では、GMOが預かる個人情報の漏えいは確認していないとされていた。第4報の「お客様の情報」が個人情報を含むのかは、公表文だけでは判断できない。
経緯
| 日時 | 出来事 |
|---|---|
| 10月19日 | お客様からの問い合わせを受け、調査を開始 |
| 10月20日 | 不正なプログラムの設置を確認。新規申込とコントロールパネルを停止 |
| 10月21日 4:00 | 被害拡大防止のため全プランのサーバーを順次停止(第1報) |
| 10月21日以降 | 取引口座の身に覚えのない操作の報告を受付。関係事業者へ共有 |
| 10月22日 | 13:00に警察に相談。16:59に第2報 |
| 10月23日 16:10 | 第3報:ログイン情報等が取得・不正利用された可能性に言及 |
| 10月24日 11:50 | 第4報:見舞金・補償・代替サービス、脅迫への対応方針 |
| 10月24日(LINE通知15:50) | 第5報:被害拡大防止のためのお客様へのお願い |
| 10月25日 | 利用者に、端末調査への協力を依頼(任意)。熊谷代表がブログを公開 |
| 10月26日 21:00/23:10時点 | 第6報:お願いの再掲。第7報:27日正午の予告と、預かった端末の解析開始 |
| 10月27日 9:58時点 | 第8報:正午に備え、フルスキャン・バックアップのうえ電源オフを要請 |
| 10月27日 11:59時点 | 第9報:解析済みの端末からマルウェアは未確認(解析は継続中) |
| 10月27日 13:55時点 | 第10報:攻撃者による情報の公開を12:30に確認。ランサムウェア攻撃は未確認 |
| 10月27日 14:55時点 | 第11報:情報の拡散防止、便乗詐欺への注意、報道関係者への配慮を要請 |
| 10月27日 19:10時点 | 第12報:情報が公開された顧客への特別お見舞金と、懸賞金(総額上限100万米ドル)を発表 |
| 10月28日 4:00ごろ/11:00時点 | 犯人サイトのドメインの停止を確認。第13報で公表 |
攻撃者は何を求めたのか:脅迫と10月27日正午
経緯を踏まえて、攻撃者が何を求め、10月27日の正午に何が起きたのかを見る。
第4報によると、GMOは攻撃者とみられる者から金銭を要求され、応じなければ情報を公開するといった連絡も受けている。予告された内容は次の3点だ。
- 国内外70を超える証券会社・FX会社等での、利用者口座への不正な注文による口座残高の毀損(不正操作)の継続
- 本サービスや接続した利用者のPCに関する情報の不正公開と、ランサムウェア攻撃
- GMOのシステムや運用体制等に関する情報の不正公開
GMOは要求に応じない方針だ。応じても、取得された情報の削除や不正利用の防止が保証されないためだという。通信記録等の全証拠は警察のサイバー犯罪対策部門に提出し、刑事事件としての捜査を要請している。
今後、攻撃者が「GMOや利用者の情報」と称するものを公開する可能性がある。GMOは、その中に事実と異なる内容が含まれるおそれがあるとして、正式な発表は自社サイト等で行うと説明している。出所の不明な情報を、そのまま信じないようにしたい。
10月27日正午の予告とその後(第6〜10報)
10月26日夜の第7報で、GMOは、攻撃者とみられる者から「10月27日12:00に、顧客の情報の公開とランサムウェア攻撃を行う」との予告を受けていると公表した。
- 要求額:熊谷代表のブログによると、10月21日11:57付の要求文書は5,000万ドル(約80億円)。NHKは、攻撃者が27日正午までに100万ドル(約1億5,700万円)を支払うよう求め、応じなければ利用者の個人情報を公開するなどと脅迫していたと伝えている。GMOは、いずれにも応じていない。
- 端末の解析:10月25日の協力依頼に、全国の利用者から申し出があった。GMOの従業員が端末を預かり、グループのホワイトハッカーチームが、マルウェアの有無などを解析している。トレンドマイクロなど、セキュリティ企業やAI企業からも協力の申し出があるという(第8報)。
- 利用者への要請(第8報・第9報):フルスキャンとバックアップを行い、ネットワークを切断して電源を落とし、電源コードを抜く。パスワードや認証コードを尋ねる連絡や、「被害金を取り戻す」名目の費用請求には応じない。
- 第9報(27日11:59時点):解析を終えた端末からは、ランサムウェアを含むマルウェアは確認されていない。ただし、すべての端末の安全が確認されたわけではなく、解析は続いている。ランサムウェアの被害を受けた利用者には、同等性能の新しいPCを提供するとしている。
第10報(13:55時点)は、攻撃者とみられる者が当社と顧客に関する情報と称するものを公開したことを、10月27日12:30に確認したと公表した。公開された内容は確認中で、事実と異なる内容を含むおそれがあるという。NHK(27日13:11更新)は、ハッカー集団がネット上のサイトで正午過ぎに新たな声明を出し、会社側が交渉に応じなかったとして、1人の個人情報を公開したと伝えている。声明には、毎日正午に、分析が完了したものから順次、個人情報を公開していく旨も書かれているという。
- 公開された情報と称するものには、アクセスしたり、拡散したりしないよう、GMOは求めている。GMOは、当該サイトにアクセスした人の情報は攻撃者に取得されていると説明している。個人名やサイトへのリンクを、広めないようにしたい。
- GMOは、悪質性の高い情報拡散者に対し、証拠保全のうえ、民事の開示請求、刑事告訴・告発などの法的措置の準備を進めている。
- 公開された情報に自分の情報が含まれていることを確認した顧客には、個別に連絡する。
- ランサムウェア攻撃は、13:55時点で確認されていない。GMOは引き続き警戒している。
株価の動き(GMOインターネットグループ・9449)
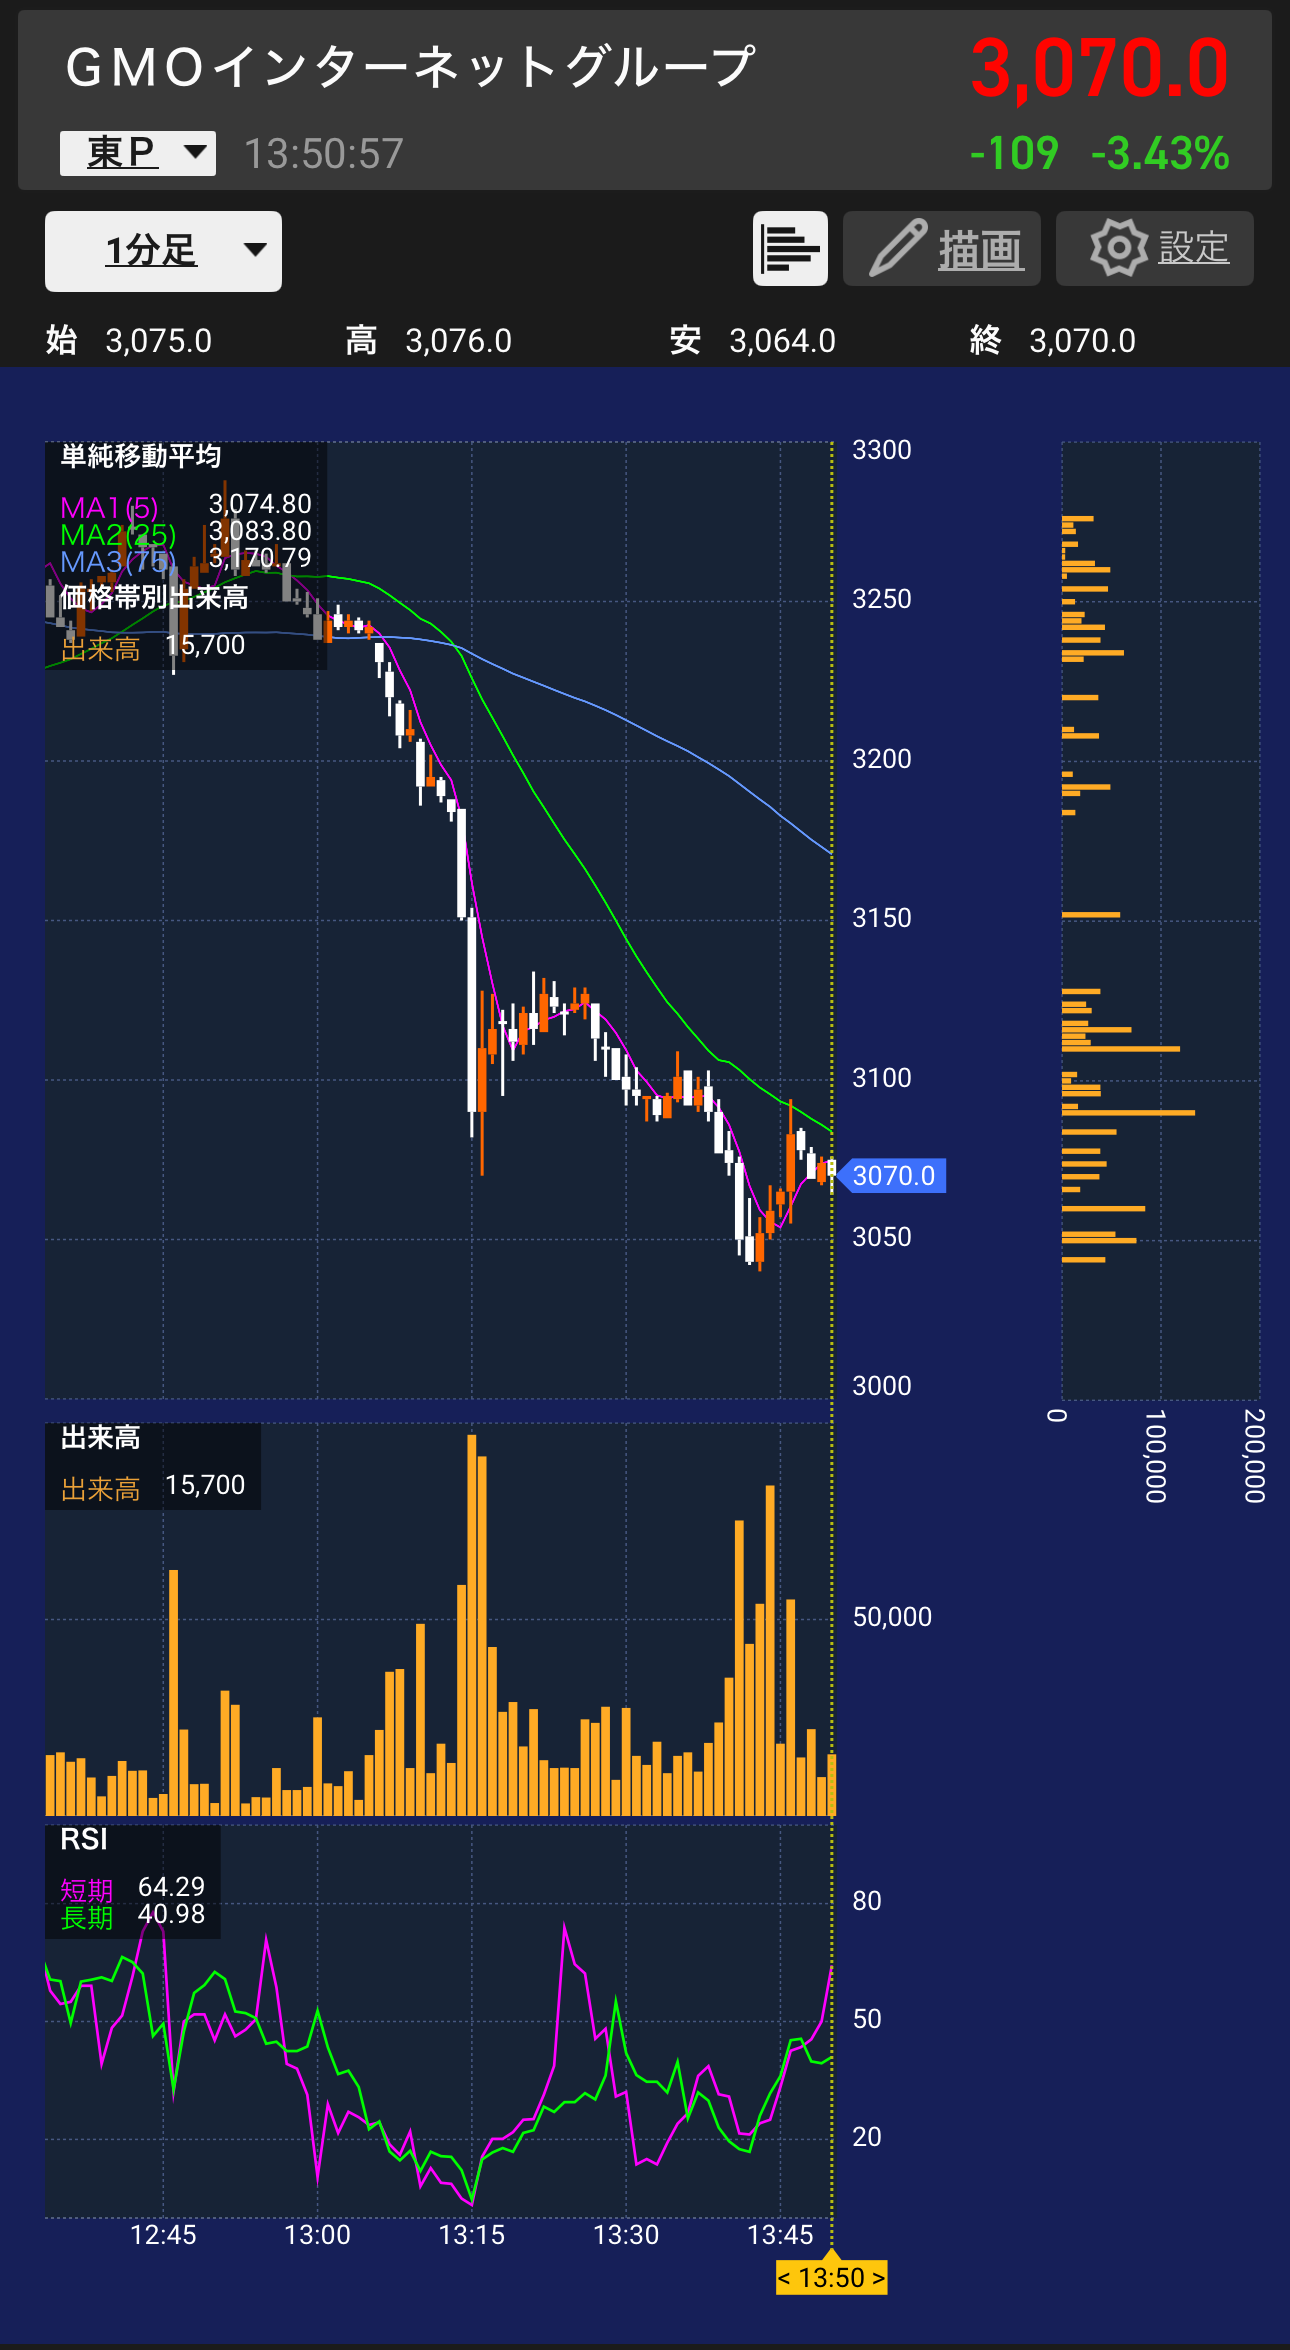
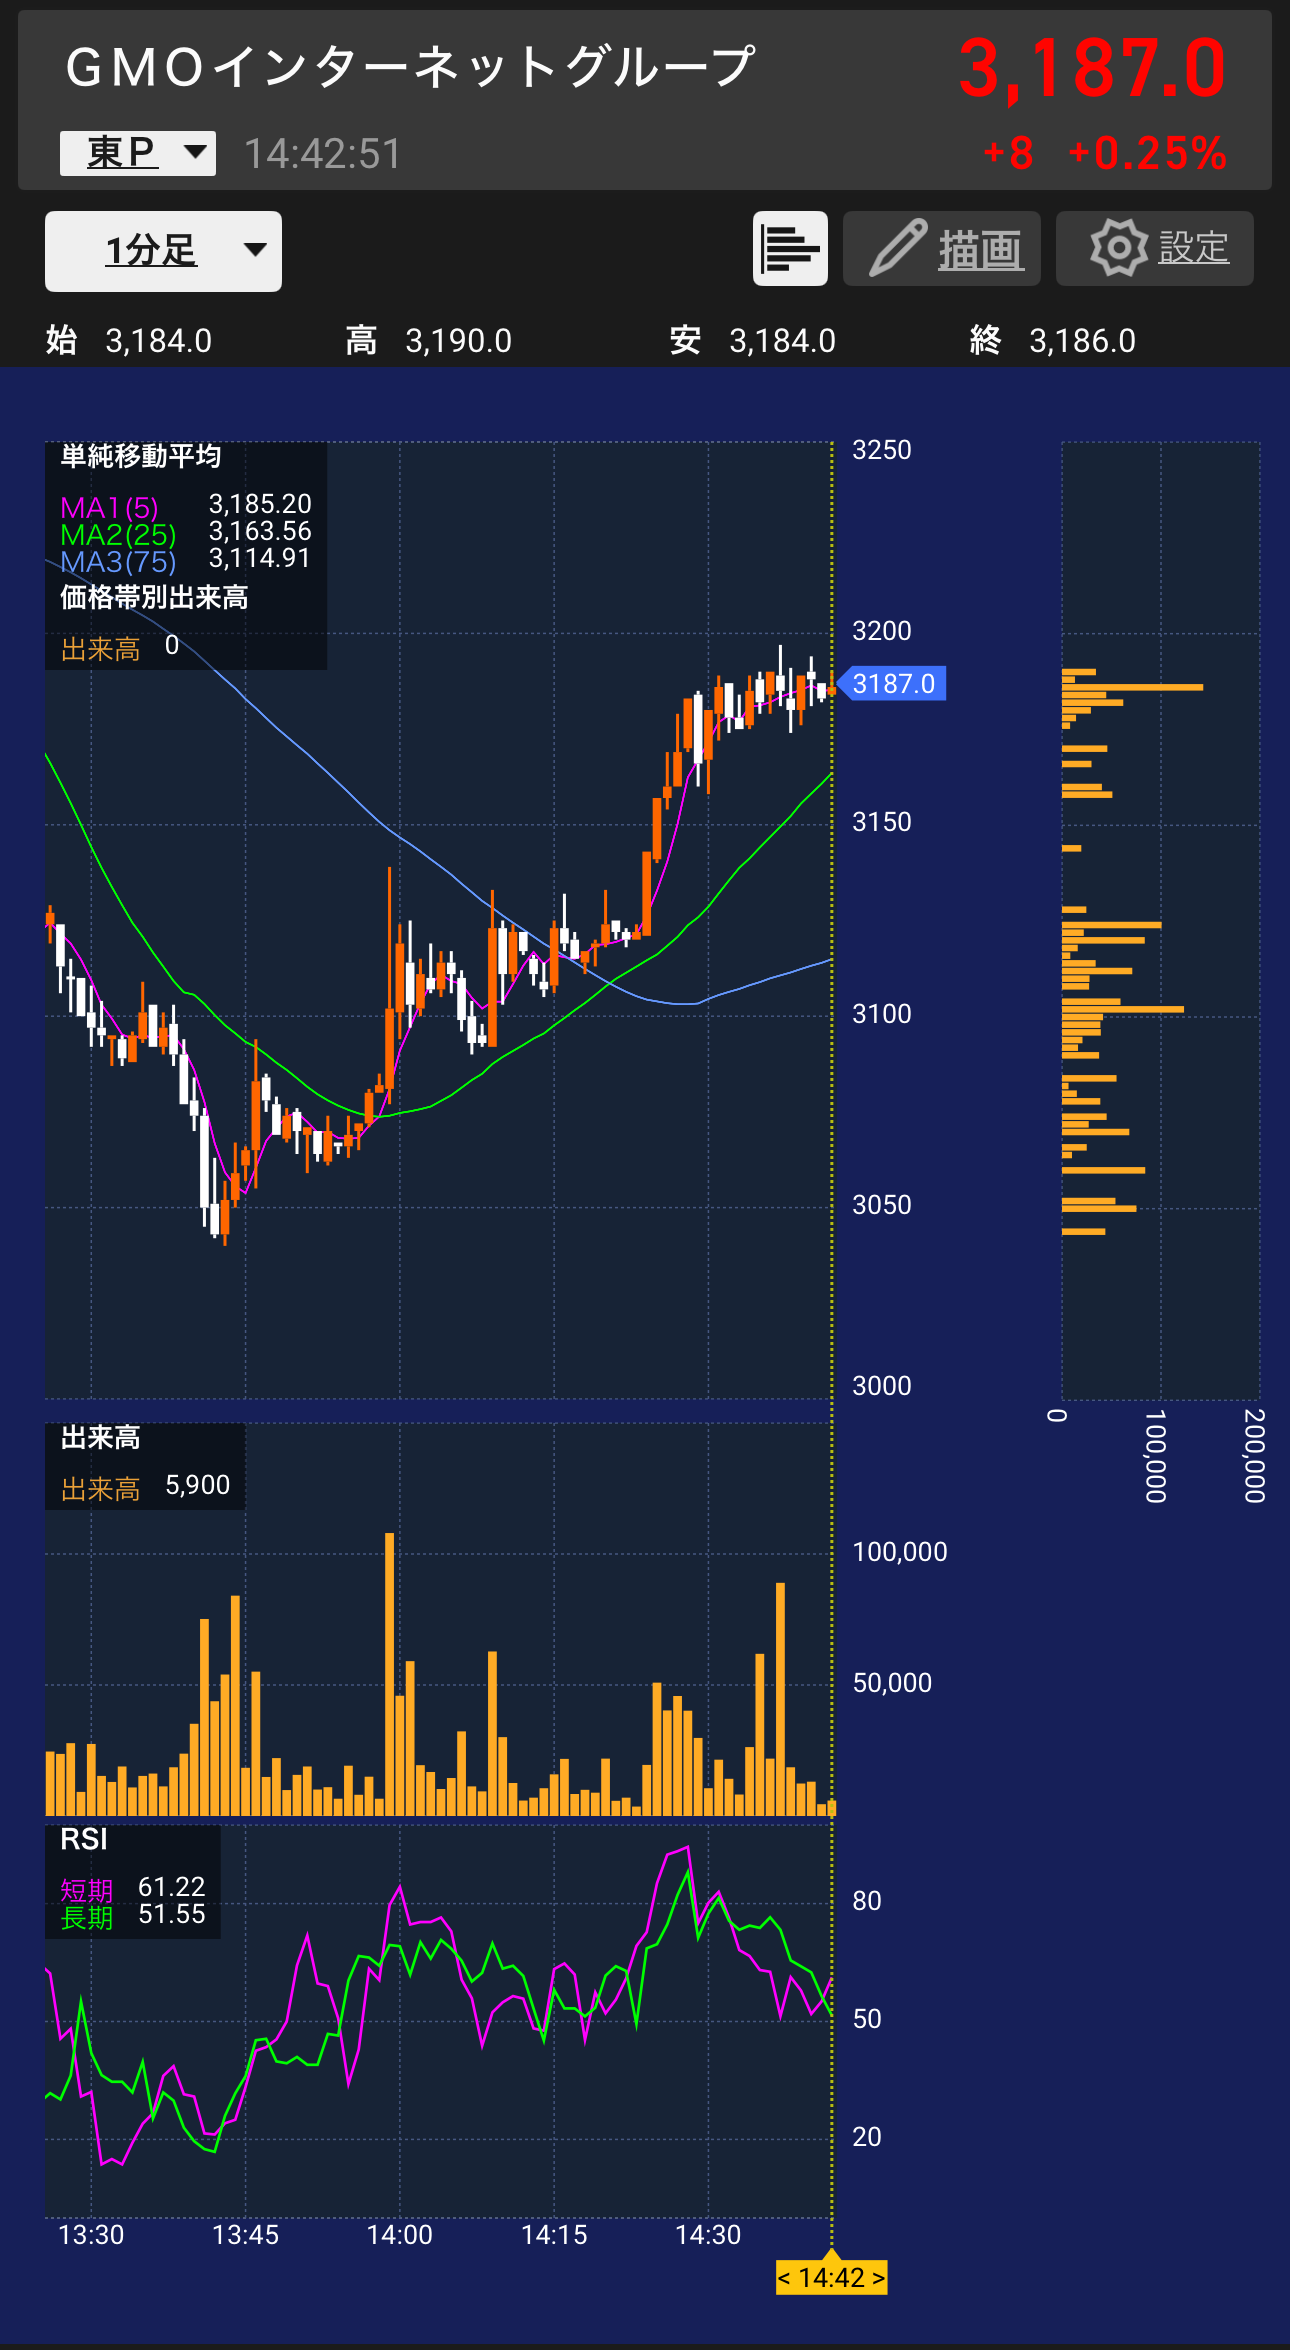
楽天証券の分足チャート(図1〜3)では、10月27日の後場に、13時ごろから株価が急落している。後場の寄付(12:30)直後は3,280円前後まで上げたが、13:00ごろから下げ始め、13:10までに約3,240円から約3,100円へ下落した。13:40過ぎに約3,055円まで売られ、13:50時点は3,070円(前日比-3.43%)だった。その後は反発し、14:00ごろに大きく上げて、14:42時点は3,187円(前日比+0.25%)と、下げ分をほぼ取り戻した。
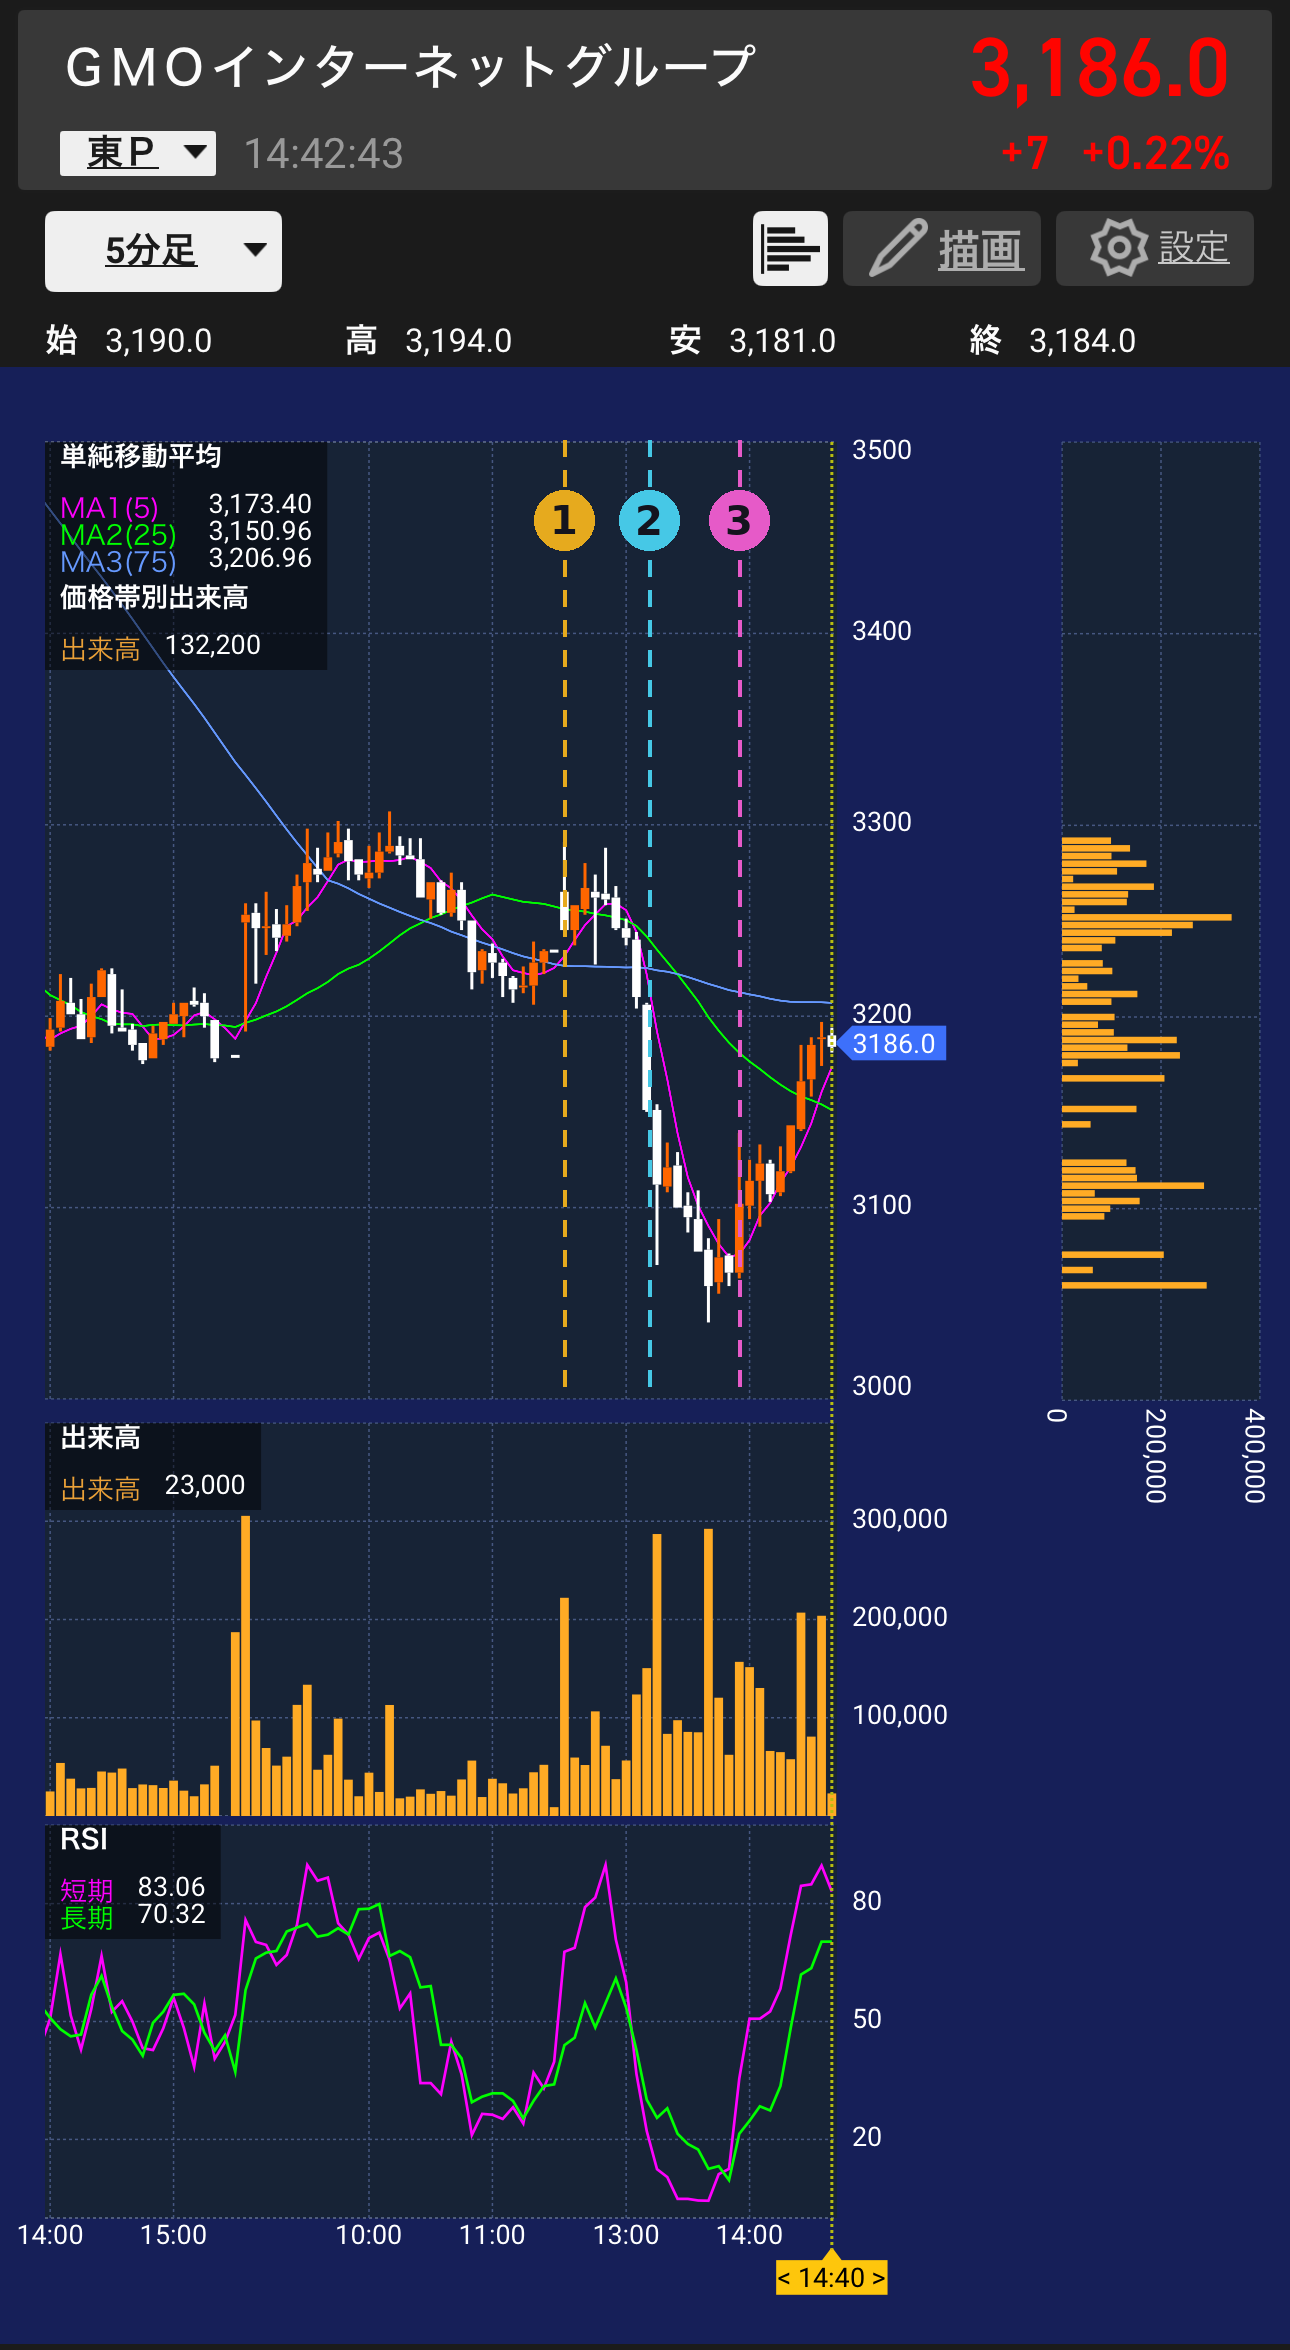
GMOが公開を確認した12:30は、後場の寄付と同じ時刻で、NHKの記事の最終更新は13:11だ。株価は寄付直後に上げたあと、13:00ごろから下げ始めた。これらの時間帯は近いが、下落の理由は確認できていない。
そのうえで、私は次のように見ている。12:30に1人目の情報が公開されたあと、公開された内容を実際に確認した人から情報が広がり、対策に動く人が増える中で、約30分かけて株価に織り込まれていったのではないか。ただし、これは私の見方で、売買した人の理由までは確認できていない。攻撃者側は毎日正午に順次公開するとしており、同じ動きが翌日以降も繰り返される可能性がある。
その後の14:00ごろからの急な戻りについては、第10報でGMOの対応が評価され、ニュースの言葉に反応するアルゴリズム取引(アルゴ)も加わって、買い戻されたのではないかとみている。ただし、第10報の掲載時刻は「13:55時点」としか分からず、反発は13:40過ぎから始まっている。これも私の見方で、売買した人の理由は確認できていない。
第11報:拡散防止、便乗詐欺への注意、報道への配慮
第11報(10月27日)でGMOは、次の点を求めている。
- 「お客様の情報」とされるものを見かけても、転載・再投稿・誘導リンクの共有をしない。確認を経ていない情報には、事実と異なる内容が含まれるおそれがある。
- 公開されたと称するサイトにはアクセスしない。すでにアクセスした人は、ウイルス対策ソフトでフルスキャンを行う。
- フィッシングや詐欺に注意する。GMOがパスワードや認証コードを尋ねることはなく、「被害金を取り戻す」名目で費用を求める連絡にも応じない。
- 報道関係者には、二次被害を招きかねない過度な報道を控えるよう求めている。
- GMOは、攻撃者の要求には応じないとしている。悪質な拡散者には、証拠保全のうえ、開示請求や刑事告訴・告発などの法的措置を準備している。
第13報:犯人サイトのドメイン停止と、拡散・誘導への警告(10月28日)
第13報(10月28日11:00時点)でGMOは、次の3点を知らせている。
- お客様の情報とされる情報等が掲載されていたウェブサイト(ミラーサイトを含む「犯人サイト」)のドメインが、日本時間10月28日(水)午前4時ごろに停止されたことを確認した。関係事業者等と連携して対応を進めた結果だという。
- 今後、新たに同様のサイトが開設された場合は、確認次第、直ちにテイクダウンに向けた対応を行う。関連サイトの動向を監視し、関係事業者・関係機関と連携する。当該サイトや新たなサイトへのアクセス、掲載情報の転載・拡散は控えるよう求めている。
- 犯罪行為を助長するサイトへのリンク掲載、リポスト、引用投稿などの拡散・誘導は、厳に控えるよう警告している。「面白半分」「情報共有のつもり」でも、被害を拡大させ、攻撃に加担する結果につながりかねないという。
- 権利侵害や犯罪への関与が疑われる投稿は、内容・URL・投稿日時・アカウント情報を記録・保全し、Xへの通報や警察等への情報提供を行う。悪質な場合は、発信者情報開示請求、損害賠償請求、刑事告訴を含む法的措置を講じる。
- 被害の防止や通報が目的の場合も、危険なサイトへの直接リンクや被害者の個人情報を公開せず、警察等の窓口へ情報を提供するよう求めている。
ドメインが停止されたのは、あくまで特定のサイトだ。攻撃者側が別のサイトを立ち上げる可能性はあり、GMOもその前提で監視を続けるとしている。第13報は、ランサムウェアの有無や、公開された情報の範囲には触れていない。
どんな被害が伝えられているのか(未確認)
攻撃者の予告と並行して、利用者の口座で身に覚えのない取引が起きたとの報告が相次いでいる。
GMOは、身に覚えのない取引の報告を受けているとだけ公表しており、件数や金額は明らかにしていない。報道やSNSでは、次のような被害報告や、攻撃者側の主張が伝えられている。いずれも、個別の被害と今回の不正アクセスとの因果関係は確認されていない。
SNSの投稿と報道
- ITmedia NEWS(10月23日)は、Xで不正な取引による損失を訴える投稿が相次いでいると報じた。金額は「55万円」「600万円」「230万円」などが引用されている。記事は、投稿の真偽を検証していないとしている。
- 同記事によると、一部の利用者は、GMOに金銭を求めることをほのめかす、犯行声明とみられるメールを受け取ったと報告している。メールの真正性は確認されていない。
報道された被害事例
| 事例 | 内容 | 出所 |
|---|---|---|
| 60代の男性 | 10月21日午前に、サーバー上の取引をすべて決済していた。22日朝に確認すると、明け方の数分の間に、普段は行わないリスクの高い自動取引が数十回行われ、約240万円の損失が出ていた | NHK(10/23) |
| 神奈川県の男性会社員(44) | 10月21日午後4時22分に異変に気づいた。約2秒で400万円超の損失が出て、その後も2分近く身に覚えのない取引が続き、損害は600万円を超えた | 朝日新聞(10/23) |
| 愛知県の女性会社員(29) | 10月22日午前5時前から、短時間で意図していない大量の取引が繰り返され、口座残高は6,768円。430万円余りの資金がほぼ底をついた | 朝日新聞(10/23) |
朝日新聞は、神奈川県の男性が提供した取引画面を掲載している。画面には、次の4点が表示されている。
- 銘柄は、USDMXN(米ドル/メキシコ・ペソ)、GBPNOK(英ポンド/ノルウェー・クローネ)、USDNOK(米ドル/ノルウェー・クローネ)。銘柄名に「#」が付く表記
- 数量は、いずれも「50.00」と表示されている
- S/L(ストップロス)とT/P(利確)は、「-」(設定なし)と表示されている
- 注文のコメント欄には「DEMO_FAST_LOSS」と表示されている
NHKによると、60代の男性が口座を開設している会社に問い合わせたところ、「不正な自動売買ソフトを組み込まれた可能性が高い」という説明を受けたという。男性には、ハッキングチームを名乗るメールも届き、リンク先には被害口座のリストがあり、自分の口座番号と損失額が載っていたという。このメールの送り主と今回の不正アクセスとの関係は、公式には確認されていない。
男性は、自動取引を利用しているが、自分が設定した条件とはまったく異なる取引形態だったと話している。このメールには、日本語で「アカウントの残高をすべて破壊しました」と書かれていたという。男性はGMOに電話とメールで連絡を試みたが、応答がなかったとも伝えられている。愛知県の女性は、GMOに、何が起きたのかを明らかにし、具体的な再発防止策や影響を受けた利用者への対応状況を説明してほしいと訴えている。両事例とも、FX会社名は記載がない。
警視庁の対応
NHKは、捜査関係者の話として、次の点を伝えている。
- 警視庁には、10月22日にGMOから相談があった。内容は、21日に「われわれと連絡を取るように」といった趣旨の脅迫メールが届き、サーバー内の情報が第三者に取得された可能性がある、というもの。
- 22日以降、複数の顧客からも、「口座の残高がなくなっている」といった被害の相談が寄せられている。
- 被害の具体的な件数や金額は分かっておらず、警視庁は事実関係の確認を進める。
攻撃者側の主張(未検証)
NHKは、攻撃者とみられるハッカー集団が、ネット上のサイトに犯行声明を載せていると報じた。利用者に届いたメール内のアドレスから、日本語で読めるという。読売新聞も、ネット上で「利用者に数十億円の損害を与えた」と主張する声明が出ていると伝えている。
NHKによると、声明は次のように主張している。
- 10月23日時点で、顧客アカウントの17%、約77億円相当の口座を「破壊した」とし、「破壊」は進行中だとしている
- 約2万7000台の「PC」(顧客が使うサーバーのこととみられる)を押さえたとしている
- 交渉に応じない場合は、残る83%の口座の破壊、機密情報の公開、ダークウェブでの販売に及ぶとしている
これは攻撃者側の一方的な主張で、数字は検証されていない。GMOは、犯行声明について「個別の事象に対するコメントは差し控えたい」としている。攻撃者の主張を、被害の実態として扱わないようにしたい。
FX会社・取引先の対応
FX会社の対応は、会社によって分かれている。公式サイトでパスワード変更や取引履歴の確認を呼びかけている会社がある一方、公式サイト上では対応を確認できない会社もある。また、筆者が把握している範囲では、サイトには掲載せず、日本の顧客を対象にメールで案内している業者もある。公式サイトに案内がなくても、利用しているFX会社からのメールやマイページのお知らせを確認したい。
確認できた主な例は次のとおり(OANDA証券とTitan FXは各社の公式ページ、そのほかはNHKや報道による)。
- OANDA証券(10月22日):GMOから連絡を受けたとして、このVPS上でMT4/MT5を使っていた顧客に、パスワード変更、二段階認証の設定、取引履歴の確認を呼びかけている。
- Titan FX(10月22日):影響を受ける可能性のある顧客に、パスワード変更と取引履歴の確認を呼びかけている。
- AIゴールド証券:NHKによると、取引関連のパスワード変更を呼びかけ、不正ログイン・取引・出金申請の監視を強化すると発表している。
- アヴァトレード・ジャパン:報道によると、10月23日に、このVPSでEAを運用していた一部の顧客の口座で、不正ログインと不正取引を確認したと発表し、対象口座の新規注文を一時停止した(公式ページは未確認)。
片山金融相は、10月27日の会見で、FX業者5社から被害の報告があったと明らかにした(NHK)。NHKの報道では、業者名は伝えられていない。これらの業者は、対象の顧客の取引を一時停止してパスワードを初期化し、不正が疑われる海外からの発注を遮断している。金融相は先週、業界団体を通じて、顧客への注意喚起と取引の監視強化も要請したという。詳細は、利用しているFX会社の公式ページで確認してほしい。
被害の件数や総額は、公式には公表されていない。報じられた事例を、被害の全体像だと受け取らないようにしたい。
サイバー攻撃に詳しいセキュリティ会社S&Jの三輪信雄社長は、NHKの取材に、基盤を押さえられたことを「ビルの管理人の合い鍵を手に入れたのと同じ」と例え、すべての利用者の環境に入られるおそれがあると指摘している。
GMOは何を約束したのか:補償と対応方針
被害の報告が出る中で、GMOは第4報(10月24日)で、利用者への対応方針を示した。
第4報でGMOは、特別措置として次の3つを示した。
| 対応 | 内容 | 案内の期限 |
|---|---|---|
| お見舞金 | 現行利用者全員に一律5,000円 | 10/30(金)23:59までにメール |
| 代替サービス | 独立した基盤で6か月無償 | 10/30(金)23:59までにメール |
| 不正取引の補償 | 認定した実現損失を補償 | 11/6(金)までに公式サイト・メール |
- お見舞金は、金銭的被害の有無にかかわらず支払われ、不正取引の補償とは別。
- 代替サービスは、Windowsデスクトップ環境の継続を希望する契約者向け。利用者の同意なく移行されることはなく、無料期間終了後の料金・条件は申込前に案内される。
補償の対象と、利用者に求められること
| 区分 | 内容 |
|---|---|
| 対象 | GMOが認定した不正取引の実現損失(差損・手数料等) |
| 対象外 | 市場変動による損失、得られたはずの利益、その他の間接的な損害 |
- 対象かどうかは、取引記録やアクセス記録などをもとにGMOが確認する。追加資料の提出を求められることがある。
- 提出するのは、対象取引の日時・内容・損失額が客観的に確認できる情報。本人確認書類や、GMOが取引履歴を直接確認するための閲覧専用パスワード(MT4/MT5など)の提示も含まれる。手順は別途案内される。
- 取引所等へ、第三者の不正アクセスによる取引だと説明し、取消しと返金を相談することも求められる。
- 取引所等から返金があれば、その差額をGMOが支払う。返金に応じない場合も、対象の損失はGMOが支払う。二重に受け取った場合や事実と異なる申請は、返還を求められることがある。
補償は、GMOが不正アクセス起因と認めた取引が対象で、申請すれば自動的に認められるわけではない。取引履歴の記録は、削除せず保存しておきたい。なお、GMOは補償手続きで、閲覧専用パスワードを除くパスワードや暗証番号を尋ねることはないとしている。
GMOは、主要な取引所・証券各社に、本サービス経由のアクセス遮断、全アクティブセッションの強制切断、不正取引の緊急監視・抑止を要請・連携している。また、本件を「能動的サイバー防御」の「発動第1号」事案と位置づけ、攻撃基盤の追跡・遮断・無害化を政府関係機関に緊急要請した。これはGMO側の要請であり、政府の対応は確認できていない。
第12報:特別お見舞金と懸賞金(10月27日夜)
第12報(19:10時点)で、GMOは、情報が公開された顧客への特別お見舞金と、攻撃者の特定につながる情報への懸賞金を発表した。第10報で「検討する」とされていた内容が、金額とともに示された形だ。
GMO特別お見舞金(情報が公開された顧客向け)
| 公開された情報の区分 | 金額 |
|---|---|
| 氏名・連絡先などの基本情報 | 10,000円 |
| 取引口座のID・パスワードなど、金融・認証に関する情報 | 15,000円 |
| 機微情報、要配慮個人情報など | 25,000円 |
- 複数の区分が公開された場合は、合計額が支払われる。第4報の一律5,000円や、不正取引の損失補償とは別。
- 上限は「1公開につき300万円」。10月28日付のGMOインターネットグループの適時開示資料に、この金額が書かれている。
- 公開情報に自分の情報が含まれると確認された顧客には、被害状況に応じたサポートも行う。内容や金額は、現時点で公表されていない。
- 被害の相談は、24時間対応の電話(03-5456-2560)で受け付けている。状況によって内容を見直すことがあるという。
GMOサイバー犯罪撲滅・懸賞金
- 総額の上限は100万米ドル(1ドル=150円の参考換算で約1億5,000万円)。ITmedia NEWSによると、制度全体の上限で、1人に支給する額ではない。
- 受付は、10月28日12:00(日本時間)に専用窓口で始め、犯人の逮捕まで続けるとしている。国内外の法人・個人が対象で、言語は日本語・英語・中国語。
- 対象は、関与者の身元・所在につながる情報、攻撃に使われたサーバーやドメインなどと関与者の関係を裏付ける情報、資金の流れ、指示系統に関する情報など、具体的で検証できるもの。
- 推測や公開情報の転載、実行者・共犯者からの情報、違法な手段で入手した情報は、支払いの対象外。攻撃者への身代金や、盗まれた情報の買い取りではないと明記している。
- 応募者に対しては、危険を伴う独自の調査や、攻撃者への接触をしないよう求めている。
適時開示(10月28日):費用の総額は未算定
GMOインターネットグループは、10月28日付の適時開示資料で、第12報までの対応方針をまとめた。費用の総額は、現時点で算定できていない。対象顧客数、公開された情報の範囲、補償の対象となる取引の確認が確定していないためで、算定でき次第知らせるとしている。特別損失の計上や、連結業績への影響には触れていない。
また、本サービス以外のグループ各社のサービスについては、現時点で不正アクセスや情報漏えいの影響は確認されていないとしている。
なぜ被害が起きたのか:技術的な可能性と筆者の推測
ここからは、確認された事実ではなく、FX自動売買環境の仕組みから考えられる可能性と、私の推測を書く。まず、技術的に何ができるのかを整理する。
VPS上でMT4やMT5を起動してEAを稼働させる場合、プラットフォームは取引口座にログインした状態で動き続ける。第三者がVPSの操作権限を取得すれば、ログイン情報を改めて入力しなくても、取引プラットフォームを直接操作できる可能性がある。
- ログイン済みのMT4・MT5から、注文や決済を行う
- 保有ポジションや取引履歴を確認する
- EAの設定を変更する(条件がそろえば、EAのファイルの差し替えを試みる)
一方、サーバー内に保存されたログイン情報が取得された場合は、別の環境から口座にログインして取引できる可能性がある。VPSを操作されることと、ログイン情報を盗まれることは、別の経路で被害につながり得る。
今回、どちらの手口が使われたのか、個別の手口は公表されていない。第5報はログイン情報の取得・不正利用の可能性に言及しているが、VPS上のMT4が直接操作された事例があったのかは、公表文からは分からない。
VPSを操作された場合に考えられる動き
EAは、MT4の中でチャートを開き、そこに設定して稼働させる。利用者は、通貨ペア、ロット数、ストップロスなどを自分で決めている。ログイン済みのMT4を操作できる場合、次のような動きが技術的には考えられる。
EAまわり
- 設定していない通貨ペアのチャートを開き、別のEAを稼働させる
- EAの初期ロットなどの設定を変更する(ナンピン幅、最大ポジション数、ストップロス、取引時間帯なども対象になり得る)
- 同じEAを別のマジックナンバーで多重起動する
- 自動売買をOFFにする、EAをチャートから外す。決済ロジックが止まり、ポジションが放置される
EAを使わない操作
- 手動で成行注文を出す(EAのコメントが付かない、設定外の銘柄や時間帯の取引になる)
- 既存ポジションのストップロスや利確を外す・書き換える、指値を削除する
- 大ロットの新規注文や両建てで、証拠金維持率を下げ、強制ロスカットを誘発する
- 流動性が低い時間帯やスプレッドが広い銘柄で取引し、不利な約定で残高を削る
NHKが伝えた事例では、口座開設先の会社が「不正な自動売買ソフトを組み込まれた可能性が高い」と説明したという。これは、EAのような自動売買の仕組みが使われた可能性を示す、報道上の一例だ。ただし、1件の説明であり、全体の手口を示すものではない。
朝日新聞が掲載した取引画面では、利用者が普段取引しないと思われる銘柄(USDMXN、GBPNOK、USDNOK)に、大きな数量の注文が入り、ストップロスや利確は設定されていなかった。これは、上で挙げた「設定外の通貨ペア」「大ロット」の動きと、方向が重なる。ただし、1件の画面であり、ほかの被害者も同じ手口かは分からない。
脅迫の内容にある「不正な注文による口座残高の毀損」は、利益を得るより、残高を減らす動きを示唆している。ただし、これらはあくまで技術的な可能性で、今回どの動きが実際にあったのかは、公表されていない。
筆者の推測
ここからは、公表資料を踏まえた私個人の推測であり、GMOの調査結果ではない。
注目しているのは、GMOが取引所・証券会社に「全アクティブセッションの強制切断」を要請している点だ。第5報にあるとおり、パスワードを変更しても既存のセッションが維持され、第三者が取引を続けられる場合がある。GMOは、すでに確立された接続を使った取引の継続を警戒しているのではないか、と私は読んでいる。
報道された事例(明け方の数分の間に数十回の取引で約240万円、約2秒で400万円超)が事実なら、人が1件ずつ操作したというより、短時間で大きな取引を繰り返す仕組みが使われた可能性があると、私は考えている。ただし、手口の詳細は確認されておらず、これは推測にすぎない。
もう一つ、取引の仕組みの面から考えられる手口がある。スプレッドの広い通貨ペアを選び、高ロット・高レバレッジで成行注文を出せば、約定した直後から、ほぼスプレッド分がマイナスになる。これを繰り返せば、相場が動かなくても、口座残高を短時間でゼロ近くまで減らせる。朝日新聞が掲載した画面にあるUSDMXN、GBPNOK、USDNOKは、一般に、主要通貨ペアよりスプレッドが広くなりやすい通貨ペアだ。数量が「50.00」で、S/LとT/Pがなく、約2秒で400万円超の損失という報告とも、矛盾しない。
ただし、これは私の推測だ。報道された事例で、実際にこの手口が使われたことは確認されていない。損失額がスプレッドの幅と合うかどうかも、取引履歴の約定価格を見なければ判断できない。また、どの通貨ペアを取引できるか、最大ロットやレバレッジがいくらかは、FX会社の仕様や口座の設定で異なる。
また、脅迫の内容が「70を超える証券・FX会社等」に及ぶ点から、攻撃者側の主張どおりなら、被害は特定の1社にとどまらない可能性がある。ただし、実際の被害件数や範囲は公表されていない。
NHKの事例では、利用者が前日に全ポジションを決済していたとされており、新たに取引を行う仕組みが動いていた可能性もある。
10月23日の時点で私は、「初期はVPSの直接操作が論点で、後からログイン情報の窃取が具体化したのではないか」と書いた。その後の第4報・第5報以降の公表を読んでも、この順序が正しいかどうかは、裏付けも否定もされていない。発表の順序が調査の順序を示すとは限らないため、断定はしない。
VPSでEAを動かしていた私の場合
では、実際にVPSでEAを動かしていた立場では、どう見えるのか。
私は以前、お名前.comでVPSをレンタルし、MT4でEAを稼働させていた。VPS上のMT4やMT5でEAを動かす場合、私はアプリにサーバー、ID、パスワードを入力して、ログインしたままにしていた。パスワードをメモとして残すことは、していなかった。
それでも、ログイン済みのアプリそのものがVPS上にある以上、サーバー側に問題が起きれば、取引口座に直結し得る構造だったと思う。第5報は、影響の可能性がある情報に、取引ツール等に保存された取引口座のログイン情報を含めている。メモを残さない運用でも、このリスクの対象外とは言えない。
私は、大きな変動が出やすい経済指標の前後や、中央銀行の会合・トップの会見の前後は、EAを稼働停止にしていた。ただし、ログアウトはしていなかった。EAを止めていても、ログイン済みのMT4が残っていれば、第三者が手動で注文を出す余地はあり得る。EAを止めるだけでは、この種のリスクを防げない可能性がある。
利用者は今、何をすべきか
最後に、利用者が自分の口座を守るためにできることをまとめる。
GMOが求めている対応(第5報・第8報)
第5報でGMOは、二次被害と被害拡大を防ぐため、次の対応を至急行うよう求めている。
- 自分の端末(PC・スマートフォン等)のウイルス対策ソフトでフルスキャンを行い、データのバックアップを取る(バックアップしたファイルの取り扱いには注意)
- 取引口座と取引ツール等のパスワードを変更する。FX取引に使っていない端末(スマートフォンや別のPC等)から行う
- ログイン中の全セッションを切断する。証券会社・FX会社のマイページで切断するか、窓口に依頼する。パスワード変更後も既存のセッションが維持されることがあるため、すでに変更済みでも必ず行う
- 取引口座の取引履歴と残高を確認し、身に覚えのない取引があれば、まず取引先の事業者へ連絡する
- 二要素認証(二段階認証)が使える場合は設定する
- サーバー内に保管していた認証情報、同じパスワードを使い回しているサービス、ブラウザに保存したID・パスワードも変更する
- 攻撃者を名乗る者からメールやメッセージが届いても、URLやファイルを開かず、返信しない
- 補償・返金を装うフィッシングや不審な連絡に注意する。GMOがメールや電話でパスワード等を尋ねることはない
10月27日の第8報・第9報では、正午の予告に備えて、フルスキャンとバックアップを行ったうえで、ネットワークを切断して電源を落とし、電源コードを抜くよう求めている。その後、いつ電源を入れてよいかなどは、GMOの最新の公式案内を確認したい。第10報(13:55時点)でも、フルスキャン、バックアップ、ネットワーク切断と電源オフを、引き続き求めている。
補償の手続きでは、閲覧専用パスワードの提示が求められる可能性があるが、具体的な手順は別途案内されるとされている。届いた連絡は、GMOの公式サイトに掲載された案内と照らし合わせてから対応したい。実際の対応は、GMOと利用しているFX業者の最新の公式案内に従ってほしい。
取引履歴から不審な操作を見つける方法
今回の被害の有無とは別に、EAの利用者が日常的に確認できるポイントを整理する。
| 項目 | 不審とみなす例 |
|---|---|
| 通貨ペア | 設定対象外の取引(例:USDJPY専用EAでXAUUSD。朝日の事例ではUSDMXN、GBPNOK、USDNOK) |
| ロット数 | 固定ロットのEAなのに、設定と異なる数量の注文 |
| EAの設定 | 自分で変更していないのに変わっている(VPS停止中は確認できない) |
| タイミング | EAのロジックで説明できない注文・決済 |
| ポジション | 身に覚えのないポジションや保有数量の変化 |
| コメント | EAに設定した覚えのない注文コメントが付いている(朝日の事例では「DEMO_FAST_LOSS」と表示) |
| 集中度 | 短時間に大ロットの注文が集中している、同方向のポジションが積み上がっている |
| 決済理由 | 強制ロスカットで終わっている(MT4はコメント欄に[sl]や[tp]、強制ロスカットの表記が出ることが多いが、業者や環境で異なる) |
| 損益設定 | ストップロスや利確の設定がない注文が混じっている |
完全放置で裁量取引も一切していないのに、設定対象外の通貨ペアの取引が記録されているなら、不正操作を疑う強い手掛かりになる。ただし、それだけで操作した人物や侵入経路までは特定できない。資金量に応じてロット数を自動計算したり、追加注文を行ったりするEAもあるため、EAの仕様を踏まえて確認したい。
今回はサーバーが全プラン停止中のため、VPSにログインできない。VPS内のEAのログや端末側のログ、EAの設定は、現時点では確認する手段がない。確認できるのは、FX業者のマイページや別の端末で見られる取引履歴・約定履歴など、VPSの外に残る記録に限られる。
- FX業者のマイページや、別の端末からログインした取引プラットフォームで見られる取引履歴・約定履歴
- 口座残高やポジションの推移
- FX業者がログイン履歴などの記録を開示してくれる場合は、その内容(提供の可否は業者による)
不審な取引を見つけたら、原因をVPSへの不正アクセスだと即断せず、日時・内容・損失額が分かる記録を保存し、まず取引先の事業者へ連絡する。この記録は、GMOの補償を申請する際にも必要になる。VPSの復旧やデータの取り出しが案内された時点で、EAのログや設定も確認したい。
VPS事業者に何が問われるのか
GMOは、自社のシステムにセキュリティ上の問題があったことを認め、補償と再発防止に取り組むと表明している(第4報)。
熊谷代表は、10月25日のブログで、社内のホワイトハッカーから改善すべき課題が事前に現場へ指摘されていたこと、サービスの可用性や他の対処事項との優先順位を考えて進めた結果、対応の深度とスピードが十分でなかったことを認めている。
これは補償の方針であり、法的責任が確定したという意味ではない。責任の有無や範囲は、契約内容、安全管理措置、被害との因果関係などを踏まえて判断される。補償の対象外とされた損害をどう扱うかは、今後の案内や調査結果を待つ必要がある。
取引口座へ接続した環境を長時間稼働させる用途では、提供者のセキュリティ対策と、問題発生時の迅速で明確な情報提供が重要だと考える。
事実・可能性・推測の整理
- システムにセキュリティ上の問題があり、不正アクセスと顧客情報の外部持ち出しを確認した。一部の利用者から、身に覚えのない取引の報告を受けている(第4報)
- 取引口座のログイン情報等が取得・不正利用された可能性がある。個別の有無・範囲は調査中(第5報)。決済情報(クレジットカード情報を含む)は、本サービスのサーバー上で保有していない
- 見舞金5,000円、認定した不正取引の実現損失の補償、代替サービス6か月無償を表明し、攻撃者の金銭要求は拒否した。警察に証拠を提出している
- 攻撃者とみられる者が、27日正午の顧客情報の公開とランサムウェア攻撃を予告した(第7報)。解析済みの端末からは、マルウェアは確認されていない(第9報、解析は継続中)
- GMOは、攻撃者とみられる者による情報の公開を12:30に確認したと公表した。公開内容は確認中で、事実と異なる内容を含むおそれがある。ランサムウェア攻撃は13:55時点で確認されていない(第10報)
- 情報が公開された顧客への特別お見舞金(1万円・1万5千円・2万5千円の3区分、上限は1公開につき300万円)と、総額上限100万米ドルの懸賞金(10月28日12:00に受付開始と発表)を発表した(第12報、10月28日付の適時開示)
- 情報が掲載されていた犯人サイトのドメインが、10月28日午前4時ごろに停止されたことを確認した。新たなサイトが開設されれば、テイクダウンを進める(第13報)
- 費用の総額は、現時点で算定できていない(10月28日付の適時開示)
- 警視庁には、10月22日にGMOから相談があり、複数の顧客からも被害の相談が寄せられている(NHK)。片山金融相は、FX業者5社から被害の報告があったと明らかにした(NHK)
- OANDA証券、Titan FXなど、一部のFX会社は、パスワード変更や取引履歴の確認を呼びかけている
- 報道・SNSでは被害報告が出ているが、件数・総額は公表されておらず、個別の因果関係も未確認。侵入経路は未公表で、再開時期も未定
- VPSを操作されれば、ログイン済みのMT4・MT5を通じて不正取引が行われる可能性がある
- 取得されたログイン情報が、別の環境から悪用される可能性もある
- 別通貨ペアでの別EAの稼働、ロット等の設定変更、EAの停止、手動注文、SL/TPの削除、ロスカット誘発などが考えられる
- 取引履歴やEAの設定を確認すれば、通常の運用では説明できない操作に気づける場合がある
- 全セッションの強制切断を要請している点から、GMOは確立済みの接続を使った取引の継続を警戒しているのではないか
- 報道された「数分で数十回の取引」や「約2秒で400万円超」が事実なら、短時間で大きな取引を繰り返す仕組みが使われた可能性がある
- 株価の下落は、12:30に公開された1人目の情報が、確認した人を通じて広がり、約30分かけて織り込まれた結果ではないかとみている(売買した人の理由は未確認)
- 14:00ごろからの株価の戻りは、第10報でGMOの対応が評価され、ニュースの言葉に反応するアルゴ取引も加わった結果ではないかとみている(売買した人の理由は未確認)
- スプレッドの広い通貨ペアを高ロット・高レバレッジで繰り返し約定させれば、相場が動かなくても、短時間で口座残高を大きく減らせるとみている
- 公式サイトに案内を載せず、メールで日本の顧客に知らせているFX業者もあるとみている(筆者が把握している範囲)
- 攻撃者側の声明の数字(17%・約77億円など)は検証されておらず、実態とは区別して扱う必要がある
おわりに
今回の問題が示しているのは、FX自動売買の安全が、取引口座のパスワード管理だけでは完結しないということだ。VPS上で動く取引プラットフォーム、EA、保存された認証情報のそれぞれにリスクがある。
ただし、技術的に可能なことと、今回実際に起きたことは別だ。手口の詳細や被害の範囲は、公式に示されたものだけを事実として扱いたい。
10月30日までの見舞金・代替サービスの案内、11月6日までの補償の申請方法、懸賞金の受付、攻撃者側が別のサイトを立ち上げるかどうか、費用総額の算定など、今後も新しい情報が出てくる。続報が出たら、確認できた事実に基づいて内容を更新する。
📚 主な出典
- GMOインターネットグループ『お名前.com デスクトップクラウド 不正アクセスに関する現在の対応について(第13報)』(2026年10月28日11:00時点)
https://group.gmo/info/alert/20261028/ - GMOインターネットグループ『連結子会社GMOインターネット株式会社における不正アクセスへの対応方針に関するお知らせ』(2026年10月28日)
https://ir.group.gmo/pdf/irlibrary/gmo_disclose_info20261028.pdf - GMOインターネットグループ『お名前.com デスクトップクラウド 不正アクセスに関する現在の対応について(第12報)』(2026年10月27日19:10時点)
https://group.gmo/info/alert/2026102705/ - GMOインターネットグループ(第11報)(2026年10月27日14:55時点)
https://group.gmo/info/alert/2026102704/ - ITmedia NEWS『GMO、不正アクセス実行犯の手がかりに懸賞金 1億5000万円規模』(2026年10月27日19:58)
https://www.itmedia.co.jp/news/article/2610/27/2000002642/ - Innovatopia『【解説】お名前.com デスクトップクラウド、攻撃者が情報公開 GMOは要求を拒み懸賞金100万ドル』(2026年10月28日9:43)
https://innovatopia.jp/cyber-security/cyber-security-news/119503/ - GMOインターネットグループ『お名前.com デスクトップクラウド 不正アクセスに関する現在の対応について(第10報)』(2026年10月27日13:55時点)
https://group.gmo/info/alert/2026102703/ - GMOインターネットグループ『お名前.com デスクトップクラウド 不正アクセス(第9報)』(2026年10月27日11:59時点)
https://group.gmo/info/alert/2026102702/ - GMOインターネットグループ(第8報)(2026年10月27日9:58時点)
https://group.gmo/info/alert/20261027/ - GMOインターネットグループ(第7報)(2026年10月26日23:10時点)
https://group.gmo/info/alert/2026102602/ - GMOインターネットグループ(第6報)(2026年10月26日21:00時点)
https://group.gmo/info/alert/20261026/ - 熊谷正寿ブログ『今こそ官民連携で日本を守ろう――「能動的サイバー防御」を具申した理由』(2026年10月25日)
https://www.kumagai.com/?eid=19600 - NHK NEWS WEB『GMO ハッカー集団“会社交渉応じなかった”1人の個人情報公開』(2026年10月27日4:54、13:11更新)
https://news.web.nhk/newsweb/na/nd-20261027de66048 - ITmedia NEWS『GMO、PCのバックアップと電源オフ呼びかけ VPS利用者に きょう正午の攻撃予告受け』(2026年10月27日11:32)
https://www.itmedia.co.jp/news/article/2610/27/2000002616/ - OANDA証券『【重要:第1報】「お名前.com デスクトップクラウド」不正アクセスに伴う不正ログイン等の発生およびパスワード変更のお願い』(2026年10月22日)
https://www.oanda.jp/info/1456 - Titan FX『「お名前.com デスクトップクラウド」の不正アクセスに伴うセキュリティ対策のお願い』(2026年10月22日)
https://titanfx.com/jp/news/company/20261022 - セキュリティ対策Lab『アヴァトレード・ジャパン、顧客のFX口座で不正取引を確認…』(2026年10月26日)
https://rocket-boys.co.jp/security-measures-lab/avatrade-japan-onamae-desktop-cloud-unauthorized-trading/ - 楽天証券 リアルタイムチャート(GMOインターネットグループ 9449、2026年10月27日13:50時点・14:42時点、筆者確認)
- お名前.com『【重要】お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)』(2026年10月24日)
https://www.onamae.com/news/article/11598 - お名前.com『【重要】「お名前.com デスクトップクラウド」被害拡大の防止のためのお客様へのお願い(第5報)』(2026年10月24日)
https://www.onamae.com/news/article/11599 - GMOインターネットグループ『連結子会社 GMOインターネット株式会社における不正アクセスに伴うお客様へのお見舞金のお支払いおよび不正取引による損失の補償に関するお知らせ』(2026年10月24日)
https://ir.group.gmo/pdf/irlibrary/gmo_disclose_info20261024.pdf - GMOインターネットグループ『「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第3報)』(2026年10月23日)
https://group.gmo/info/alert/20261023/ - 朝日新聞デジタル『2秒で失った400万円 GMO系サービスで「意図しないFX取引」』(2026年10月23日8:00、野口駿)
https://digital.asahi.com/articles/ASVBQ436FVBQOXIE04LM.html - NHK NEWS WEB『GMO FX取引のサーバーに不正アクセス 口座で不正操作の相談も』(2026年10月23日12:02、22:01更新)
https://news.web.nhk/newsweb/na/nd-20261023de64076 - 読売新聞オンライン『GMO「お名前ドットコム」に不正アクセス、FX「数百万円の損失が出た」との声も…パスワード変更呼びかけ』(2026年10月23日)
https://news.yahoo.co.jp/articles/975d39b613a7887d410405e3fd73d5b886e74533 - ITmedia NEWS『「お名前.com」のFX自動売買VPS、不正アクセスで金銭被害か 「600万円の損失」「55万円なくなった」……報告相次ぐ』(2026年10月23日)
https://www.itmedia.co.jp/news/article/2610/23/2000002532/ - ASCII.jp『FX口座で不正操作の報告 GMOが緊急注意喚起 「お名前.com」不正アクセスで』(2026年10月23日)
https://ascii.jp/elem/000/004/445/4445133/ - Impress Watch『お名前.comデスクトップクラウドで不正アクセス FXで不正利用も発生』(2026年10月23日)
https://www.watch.impress.co.jp/docs/news/2150663.html - お名前.com『【重要】[お名前.com デスクトップクラウド]第三者による不正アクセスに関するお詫びとお知らせ(第1報)』(2026年10月21日)
https://www.onamae.com/news/article/11584
✍️ 執筆者/ぱぶちゃん|投資歴6年
ファンダメンタルを事実ベースで解説するブログを運営中。相場の「なぜ?」を一緒に考えましょう。たまにチャート分析もします。ナンピンは得意です。
X(旧Twitter):@pablo29god
【免責事項】
・本記事は、2026年10月28日午後時点(第13報まで)で公表されている情報をもとに作成しています。調査中の事案であるため、今後の公表内容によって前提や評価が変わる可能性があります。
・「技術的に考えられる可能性」および「筆者の推測」は、今回の事件で実際に起きたと確認された事実ではありません。
・個々の利用者の被害の有無や原因、補償の対象となるかどうかを断定するものではありません。補償の可否はGMOが個別に判断します。
・本記事は情報提供を目的としたものであり、特定の金融商品の売買や、特定のサービスの利用を推奨・勧誘するものではありません。法的な助言でもありません。
・執筆者は金融商品取引業者ではなく、投資助言業の登録を受けていません。投資判断および対策の判断は、ご自身の責任で行ってください。
・FX・CFD取引はレバレッジにより、元本を超える損失が生じる可能性があります。
・実際の対応は、GMOインターネットグループおよびご利用のFX業者の最新の公式案内に従ってください。
・本記事の内容によって生じたいかなる損害についても、当ブログは責任を負いません。
コメント